Årlig dokumentation for at din virksomhed som databehandler efterlever databeskyttelsesforordningen. Et anerkendt alternativ til ISAE 3000, ISAE 3402 og ISO 27001-certificering, som du kan udlevere direkte til den dataansvarlige.
Fortegnelser, politikker, risikovurderinger og evidens holdes løbende opdateret ét sted.
En CisScan-godkendt inspektør (i dag Ansatte ApS) inspicerer og konkluderer.
Du modtager en færdig Inspektionsrapport til udlevering til den dataansvarlige.
Kravet afhænger af din rolle. Som databehandler skal du typisk årligt kunne dokumentere din efterlevelse over for den dataansvarlige, alt efter hvad der er aftalt i databehandleraftalen (DPA).
Behandler du personoplysninger på vegne af andre, skal du kunne dokumentere din efterlevelse. Dokumentationen udgør enten en ISAE 3000, ISAE 3402, anden anerkendt standarderklæring, ISO 27001-certificering eller en Inspektionsrapport. Den bør udarbejdes af en ekstern tredjepart.
Fra 45.000 kr.Er du dataansvarlig, kan du få udarbejdet en tilsynsrapport af en ekstern tilsynspart. Rapporten synliggør over for dine kunder, at du har styr på de tekniske og organisatoriske sikkerhedsforanstaltninger.
Fra 29.000 kr.Har din virksomhed få eller ikke højt risikovurderede behandlinger, kan du via egenkontrol udarbejde en Egenerklæring. Den udføres af virksomheden selv ved årlig besvarelse af spørgsmål og upload af dokumentation.
Fra 6.495 kr.Datatilsynets egen standardskabelon til databehandleraftaler nævner Inspektionsrapporten direkte som en dokumenttype, der kan indhentes for at påvise en databehandlers overholdelse af databeskyttelsesforordningen (Bestemmelse 12: "Revision, herunder inspektion", samt Bilag C.7).
Inspektionsrapporten redegør iht. databeskyttelsesforordningens art. 32 for de tekniske og organisatoriske sikkerhedsforanstaltninger i virksomheden.
Virksomhedens ledelse bekræfter, at beskrivelsen giver et retvisende billede af behandlingen af personoplysninger, og underskriver.
Det samlede risikoniveau ved behandlingen af de henførbare persondata fastlægges og begrundes.
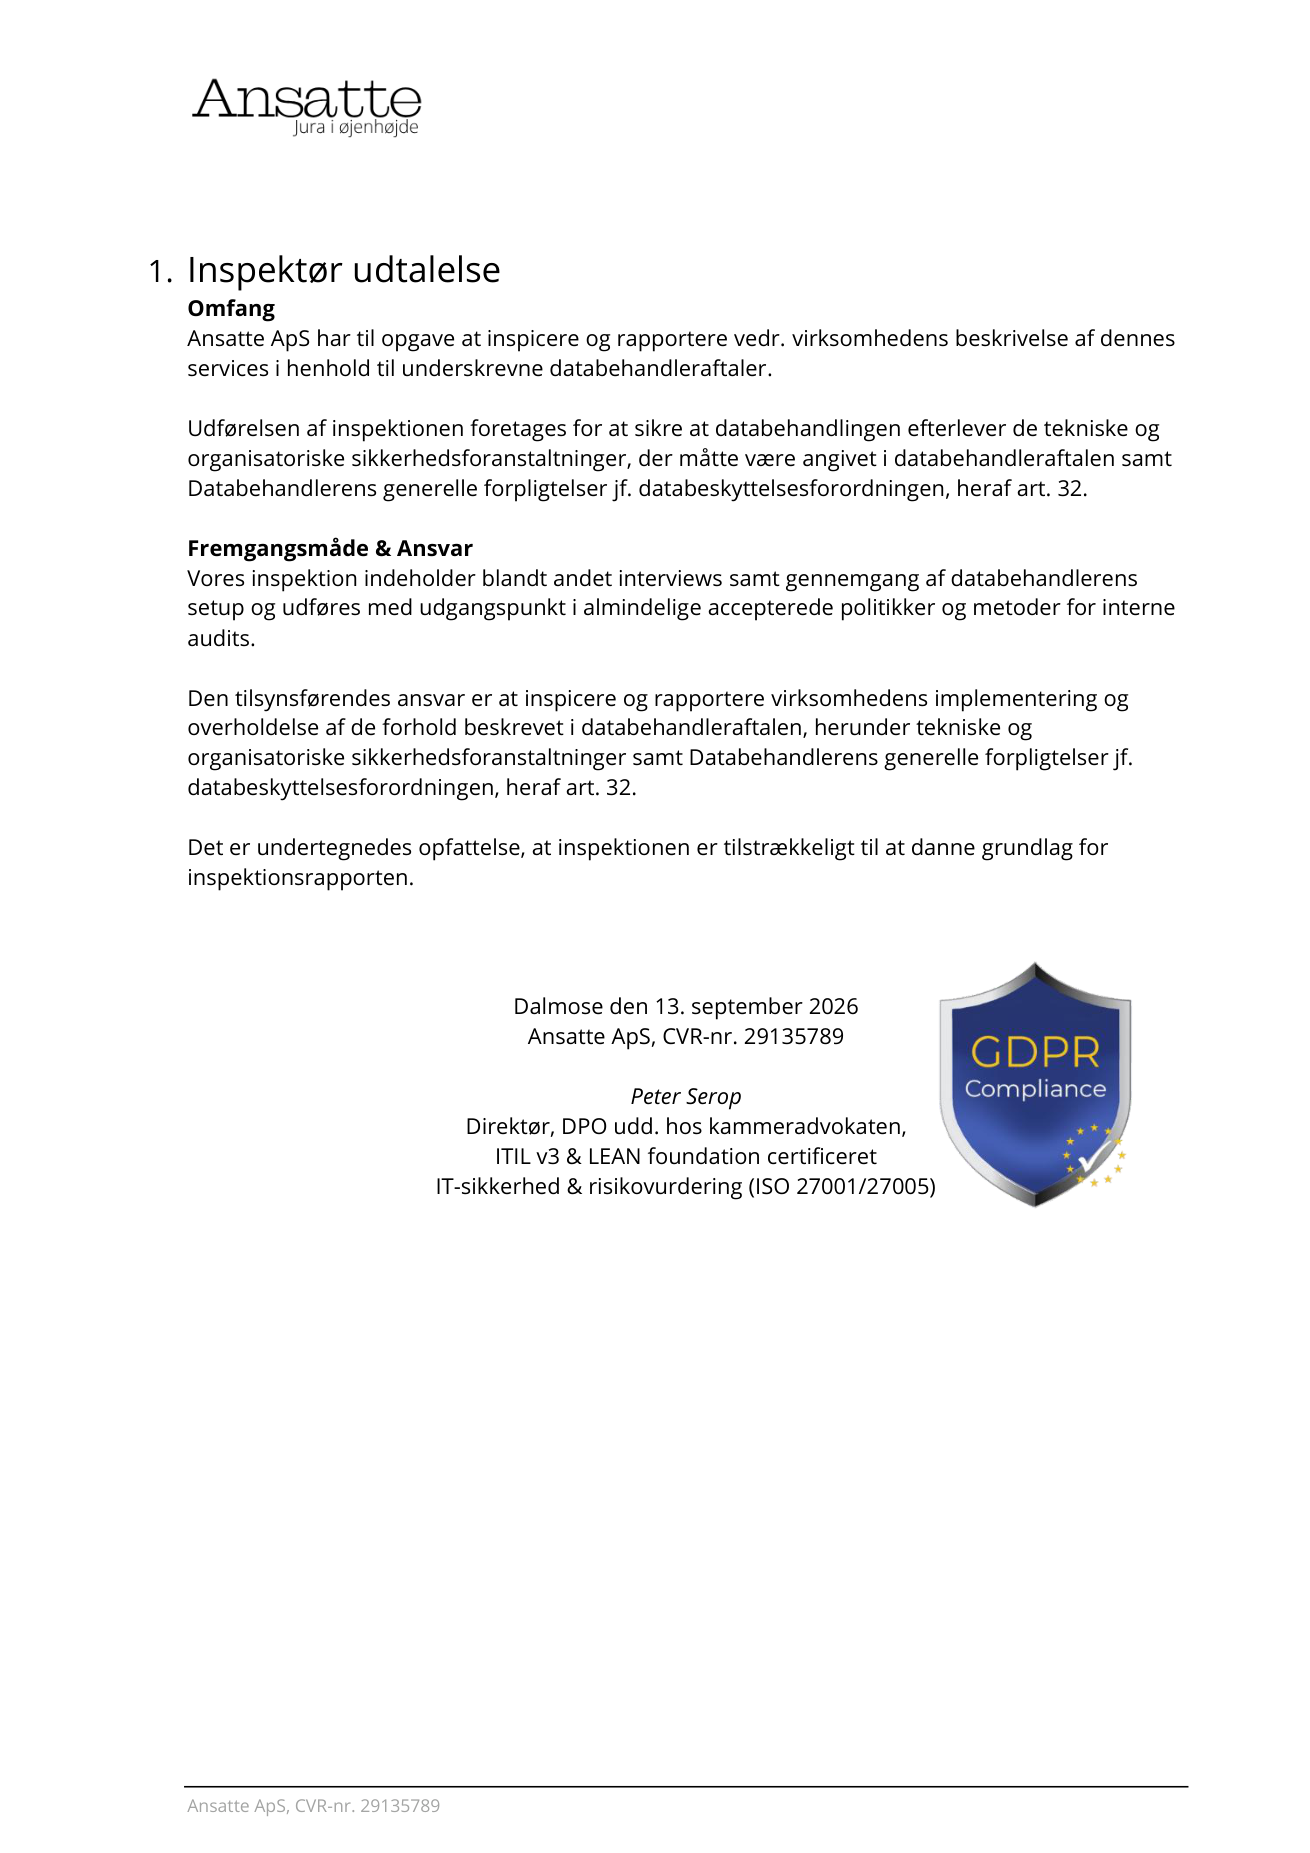
Den eksterne inspektør redegør for omfang, fremgangsmåde og ansvar, og at inspektionen danner tilstrækkeligt grundlag for rapporten.
Karakteren af behandlingen, kategorier af persondata og de konkrete kontrolforanstaltninger beskrives og vurderes punkt for punkt.
Inspektionsrapporten er et færdigt, professionelt dokument, som du kan udlevere direkte til den dataansvarlige og fremvise for din auditor. Ikke en mail eller et regneark, men en samlet rapport med ledelsens udtalelse, inspektørens konklusion og dokumentation for hvert kontrolområde.
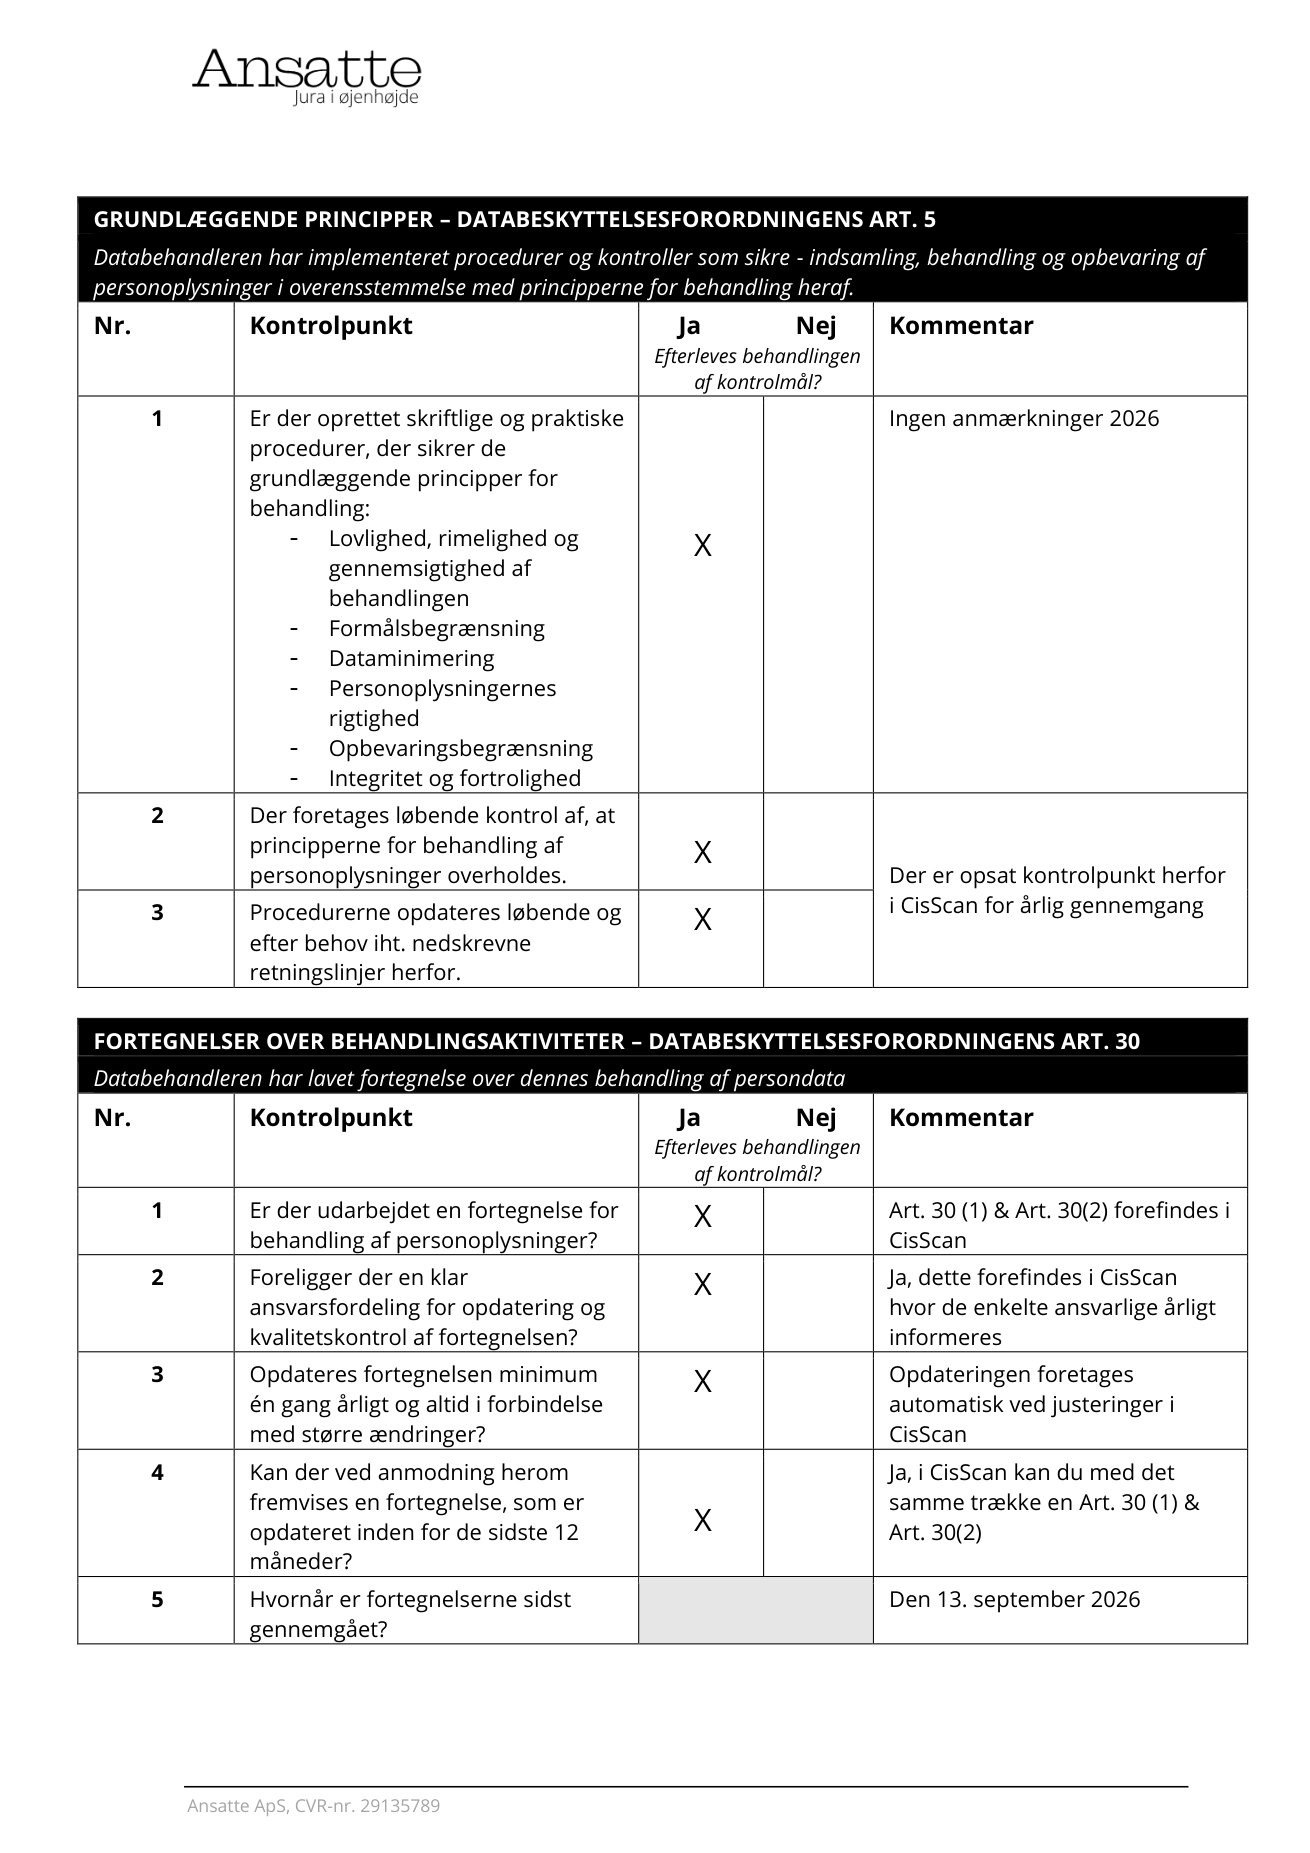
Hvert område vurderes ud fra konkrete kontrolpunkter med en Ja/Nej-vurdering og en kommentar, så det er tydeligt hvad der efterleves, og hvor der er anmærkninger.
Hvert kontrolområde dokumenteres i en tabel som denne. Eksemplet herunder er et illustrativt uddrag og indeholder ingen kundedata.
| Nr. | Kontrolpunkt | Efterleves | Kommentar |
|---|---|---|---|
| 1 | Er der oprettet skriftlige og praktiske procedurer, der sikrer de grundlæggende principper for behandling: lovlighed, rimelighed og gennemsigtighed, formålsbegrænsning, dataminimering, rigtighed, opbevaringsbegrænsning samt integritet og fortrolighed? | Ja | Ingen anmærkninger |
| 2 | Foretages der løbende kontrol af, at principperne for behandling af personoplysninger overholdes? | Ja | Kontrolpunkt opsat for årlig gennemgang |
| 3 | Opdateres procedurerne løbende og efter behov iht. nedskrevne retningslinjer herfor? | Ja | Ingen anmærkninger |
Tilsynet gennemføres med udgangspunkt i almindeligt accepterede politikker og metoder for interne audits.
Interviews med de relevante nøglepersoner i virksomheden.
Skriftlig indsamling af dokumentation og oplysninger om setup.
Om nødvendigt en fysisk inspektion af virksomheden.
Art. 30-fortegnelse, slettepolitikker og GDPR-relaterede politikker.
Hvert kontrolpunkt vurderes og kommenteres i rapporten.
Den færdige rapport udleveres til den dataansvarlige.
Efter udarbejdelse af Inspektionsrapporten kan virksomheden vælge at modtage et GDPR Compliance Certifikat Mærke til fremvisning på hjemmesiden og i markedsføringsmateriale. Et synligt bevis over for kunder og samarbejdspartnere på, at I tager databeskyttelse alvorligt.
Udarbejdelsen forudsætter, at virksomheden er GDPR-compliant. Er det ikke tilfældet, hjælper vi jer først i mål, da rapporten ellers ikke kan udarbejdes.
Del af samme familie af letforståelige oversigter over love og regler, vedligeholdt af CisScan.
GDPR forklaret: de syv principper, de registreredes rettigheder, sikkerhed, tilsyn og bøder.
EU's regler for kunstig intelligens: hvem de gælder for, de fire sæt af pligter og de vigtigste frister.
Forbud mod forskelsbehandling på arbejdsmarkedet: beskyttede kriterier og arbejdsgiverens pligter.
Saml din dokumentation i CisScan, og få en ekstern inspektør til at udstede din Inspektionsrapport. Kom i gang på få minutter, eller ring og få en uforpligtende snak.